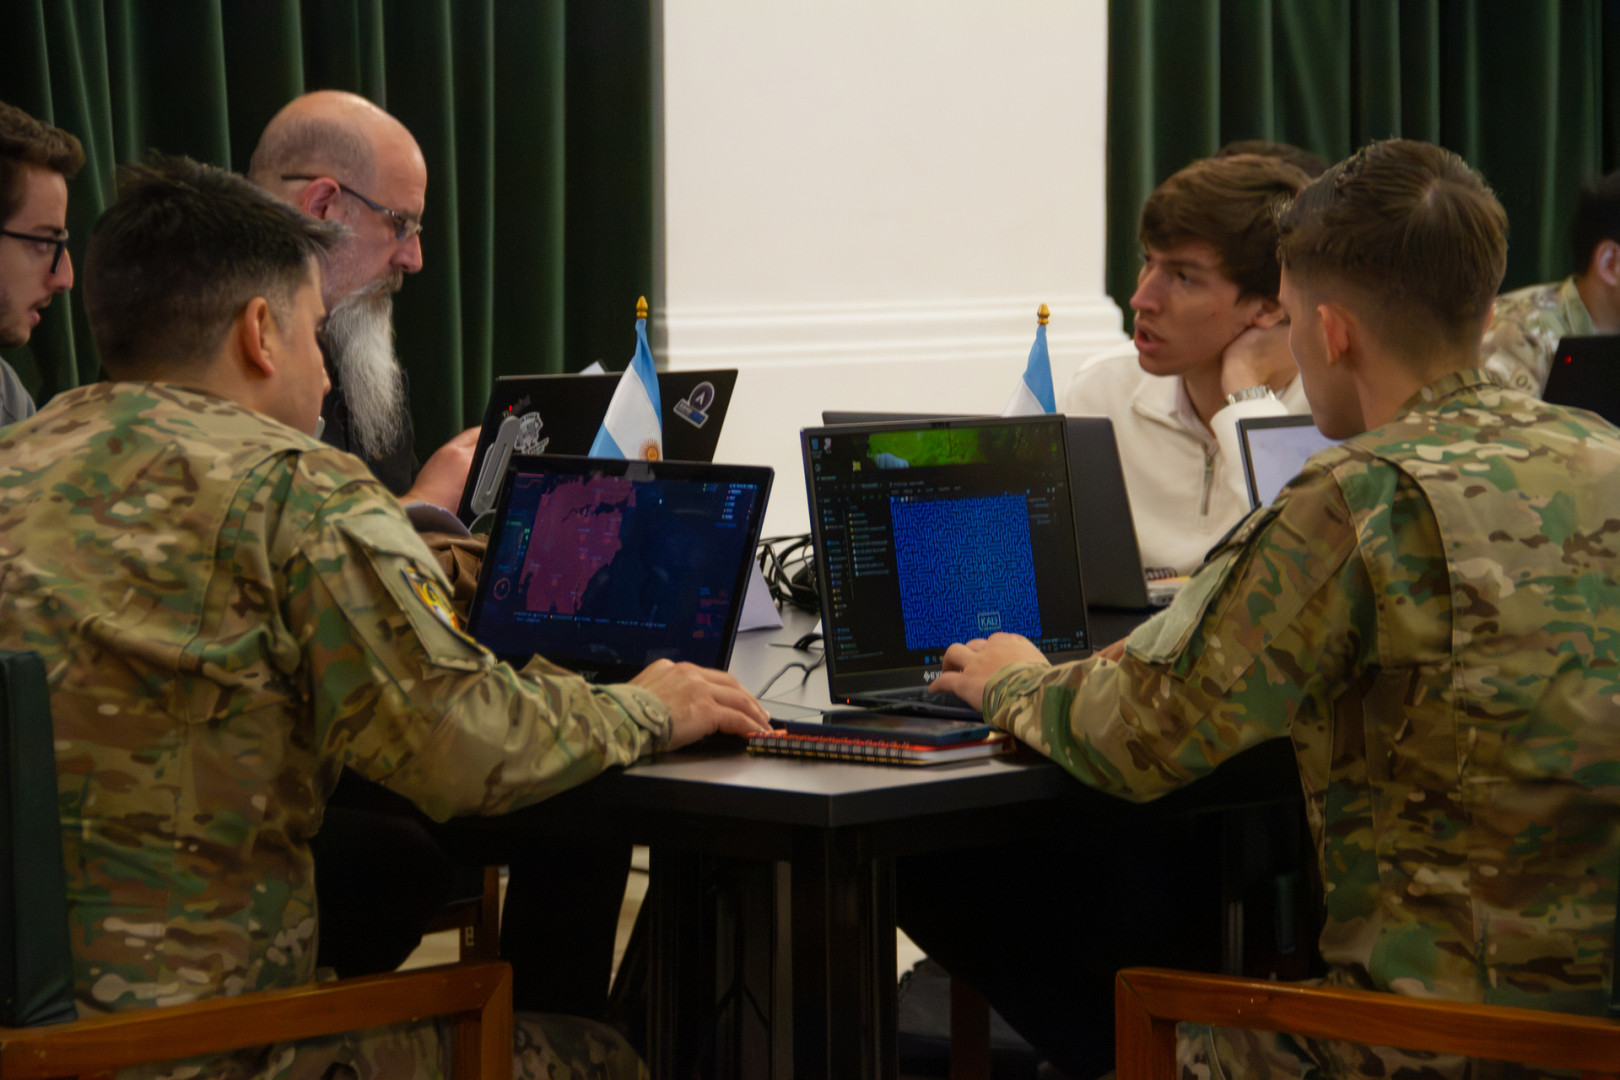
El Ejército Argentino realizó la octava edición de su Ejercicio de Ciberdefensa Capture The Flag (CTF), con la participación de 89 equipos que trabajaron durante seis horas sobre entornos informáticos simulados. La actividad tuvo lugar en el salón General Belgrano del Edificio Libertador, en Buenos Aires, y fue organizada por la Dirección de Ciberdefensa del Ejército, dependiente de la Dirección General de Comunicaciones, Informática y Ciberdefensa.
Quiénes participaron
La convocatoria reunió a representantes del Ministerio de Seguridad de la Nación, el Comando Conjunto de Ciberdefensa, las tres fuerzas armadas, la Gendarmería Nacional y las empresas ARSAT e YPF. También se integraron equipos pertenecientes a los centros de Comunicaciones y Ciberdefensa del Ejército desplegados en el interior del país, lo que extendió la actividad a unidades fuera de la Capital Federal.
ARSAT administra servicios de telecomunicaciones, conectividad satelital y redes terrestres. YPF opera instalaciones de producción y procesamiento de hidrocarburos que utilizan sistemas informáticos y tecnologías de control industrial. El Ejército no informó cuántos equipos aportó cada empresa ni qué funciones cumplieron durante la competencia.
El formato CTF
La modalidad Capture The Flag consiste en resolver problemas de seguridad informática dentro de entornos preparados para evaluar conocimientos y habilidades técnicas. Los participantes deben identificar vulnerabilidades y completar objetivos fijados por la organización. Dependiendo del diseño de cada competencia, los desafíos pueden incluir análisis de redes, aplicaciones, programación, criptografía y otras disciplinas vinculadas con la ciberseguridad.
En esta edición, el eje fue la protección de infraestructuras críticas. El comunicado oficial no detalló cuáles fueron los sistemas representados en las simulaciones, ni las herramientas utilizadas, ni los resultados individuales de los equipos. La actividad se desarrolló íntegramente sobre entornos simulados, sin que se informara el uso de redes operativas reales ni ejercicios contra instalaciones efectivas de los participantes.
Ejercicios anteriores
El CTF se enmarca en una serie de actividades de ciberdefensa que las Fuerzas Armadas argentinas vienen desarrollando. En noviembre de 2022 se realizó el primer ejercicio conjunto de ciberdefensa y guerra electrónica, denominado Beato Carlo Acutis, con escenario principal en Las Toninas y participación de medios terrestres, navales y aéreos bajo conducción del Comando Conjunto de Ciberdefensa. En marzo de 2026 se llevó a cabo el Ejercicio Conjunto CANDU IV, orientado a la protección, el control y la recuperación de objetivos de valor estratégico mediante operaciones conjuntas e interagenciales, con componentes de ciberdefensa. Las Toninas también integró los objetivos de esa actividad por su infraestructura de conectividad internacional.
El Ejército no publicó resultados técnicos de la octava edición del CTF que permitan evaluar el desempeño de los equipos ni identificar nuevas capacidades operativas incorporadas.